
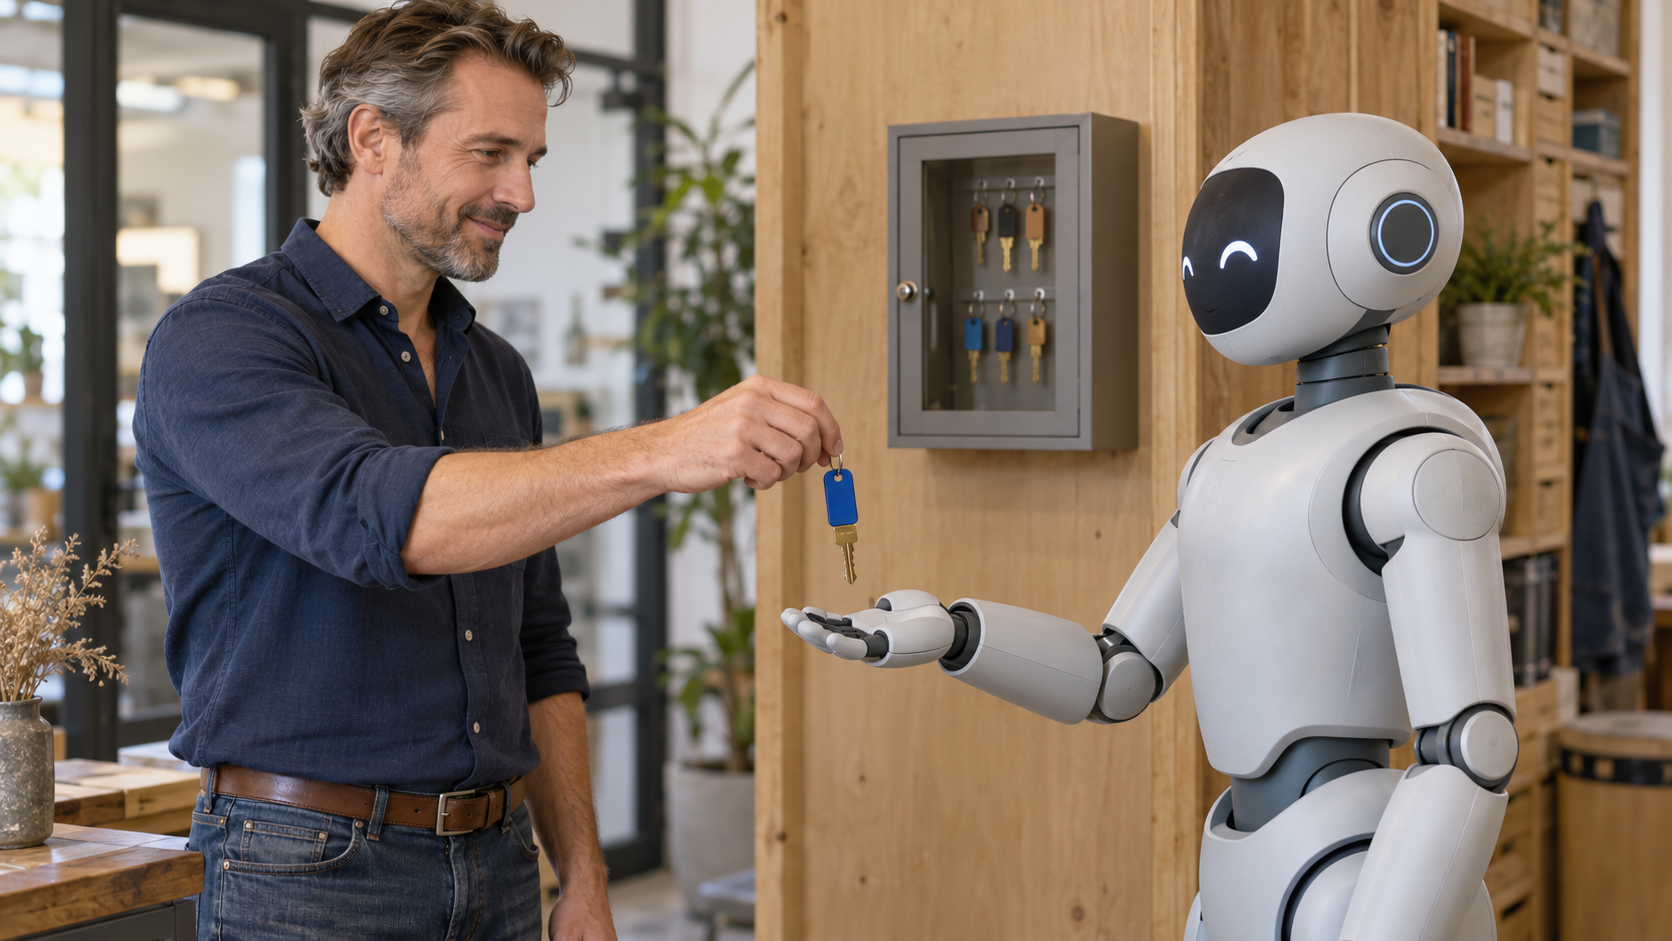
Een AI-agent kan e-mails voorbereiden, documenten ordenen, klantinformatie verzamelen en wijzigingen in WordPress klaarzetten. Dat scheelt werk. Maar zodra zo’n agent toegang krijgt tot je bedrijfssystemen, ontstaat een belangrijke vraag: wat mag hij zelfstandig doen en waarvoor blijft jouw goedkeuring nodig?
De veiligste aanpak is niet om AI overal bij te laten. Behandel een AI-agent liever als een nieuwe medewerker: geef een duidelijke taak, alleen de toegang die daarvoor nodig is en vaste momenten waarop iemand het werk controleert.
In dit artikel lees je hoe je klein begint, welke handelingen je beter bij mensen houdt en hoe je een eerste AI-pilot zo inricht dat fouten controleerbaar en herstelbaar blijven.
Inhoud
- Van antwoorden geven naar werkzaamheden uitvoeren
- Waarom onbeperkte toegang onverstandig is
- Begin met kijken en voorbereiden
- Welke beslissingen houd je bij mensen?
- Geef alleen toegang die echt nodig is
- Maak acties controleerbaar en herstelbaar
- Test eerst één afgebakend proces
- Praktische checklist voor je begint
Van antwoorden geven naar werkzaamheden uitvoeren
Een gewone AI-chat geeft antwoord op een vraag. Een AI-agent gaat een stap verder. Die kan informatie uit gekoppelde systemen ophalen en daar werkzaamheden mee voorbereiden of uitvoeren.
Denk bijvoorbeeld aan een agent die:
- nieuwe e-mails leest en per onderwerp ordent;
- informatie uit documenten verzamelt voor een rapportage;
- een conceptantwoord voor een klant opstelt;
- gegevens uit een CRM gebruikt om een actielijst te maken;
- een blogartikel als concept in WordPress klaarzet;
- controleert welke taken of aanvragen nog openstaan.
De toegevoegde waarde zit dus niet alleen in het schrijven van tekst. Een agent kan verschillende stappen in een werkproces met elkaar verbinden. Dat maakt hem nuttig, maar het betekent ook dat je vooraf moet bepalen waar zijn taak ophoudt.
Het verschil tussen een e-mail opstellen en een e-mail verzenden lijkt klein. Voor je bedrijf is het een belangrijk verschil. Een concept kun je controleren. Een verzonden bericht kan al bij een klant, leverancier of medewerker zijn aangekomen voordat je een fout ontdekt.
Waarom onbeperkte toegang onverstandig is
Een AI-agent begrijpt opdrachten niet altijd zoals jij ze bedoelt. Hij kan een uitzondering missen, informatie uit de verkeerde klantmap gebruiken of op basis van verouderde gegevens een logisch klinkend maar onjuist voorstel maken.
Dat hoeft geen ramp te zijn zolang de agent alleen een concept voorbereidt. Het wordt vervelender wanneer hij ook zelfstandig mag publiceren, verwijderen, betalen of klantgegevens aanpassen.
Hoe meer systemen je koppelt, hoe groter de mogelijke gevolgen van één verkeerde interpretatie. Een agent met toegang tot alleen een projectmap kan hooguit binnen die map een fout maken. Een agent met toegang tot alle bestanden, de volledige mailbox, het CRM, WordPress en de administratie kan een fout door meerdere systemen heen verspreiden.
Daarom is “kan de techniek dit?” niet de belangrijkste vraag. Vraag eerst:
- Wat is de concrete taak?
- Welke informatie is daarvoor werkelijk nodig?
- Welke acties mag de agent voorbereiden?
- Welke acties mogen pas na goedkeuring plaatsvinden?
- Wat is het gevolg als de agent het verkeerd begrijpt?
Dit is geen reden om AI-agents niet te gebruiken. Het is dezelfde nuchtere afweging die je maakt bij een nieuwe medewerker of externe partij. Iemand die marketingteksten voorbereidt, heeft niet automatisch toegang nodig tot betalingen en personeelsdossiers.
Begin met kijken en voorbereiden
Een verstandige eerste stap is een agent alleen informatie te laten lezen, ordenen en analyseren. Daarna mag hij een voorstel maken, maar nog niets definitief uitvoeren.
Dat levert al veel tijdwinst op. Bijvoorbeeld:
- een volle mailbox samenvatten en berichten op urgentie indelen;
- informatie uit meerdere documenten bundelen in één actielijst;
- een conceptmail maken op basis van een klantvraag;
- een weekrapportage voorbereiden uit vaste gegevensbronnen;
- een voorgestelde websitewijziging als concept klaarzetten;
- ontbrekende gegevens signaleren voordat een medewerker verdergaat.
Je haalt daarmee het zoek-, orden- en schrijfwerk uit het proces, terwijl de uiteindelijke beslissing bij een mens blijft.
Ook bij websitebeheer is dat een logische opbouw. In ons artikel over een website beheren met AI leggen we uit waarom signaleren en concepten maken vaak een betere eerste stap is dan zelfstandig publiceren.
Welke beslissingen houd je bij mensen?
Niet iedere handeling heeft hetzelfde risico. Je kunt werkzaamheden grofweg in drie groepen verdelen.
Meekijken en voorstellen doen
Dit zijn geschikte taken om mee te beginnen:
- informatie samenvatten;
- documenten rubriceren;
- een antwoord of rapportage opstellen;
- een wijziging voorstellen;
- afwijkingen of ontbrekende gegevens signaleren.
De agent bereidt het werk voor. Er verandert nog niets in het bronsysteem.
Uitvoeren na expliciete goedkeuring
Bij deze acties wil je eerst zien wat er gaat gebeuren:
- e-mails verzenden;
- content publiceren;
- klantgegevens aanpassen;
- een website of systeem wijzigen;
- afspraken bevestigen of toezeggingen doen;
- gegevens doorzetten naar een ander systeem.
“Expliciete goedkeuring” betekent dat de agent de voorgenomen actie duidelijk toont en wacht op een bewuste bevestiging. Alleen melden wat hij achteraf heeft gedaan is geen goedkeuringsstap.
Niet zelfstandig laten uitvoeren
Acties met grote financiële, juridische of operationele gevolgen horen niet zonder stevige controles bij een agent terecht. Denk aan:
- bestellingen plaatsen of betalingen uitvoeren;
- bestanden, e-mails of klantgegevens definitief verwijderen;
- gebruikersrechten of beveiligingsinstellingen aanpassen;
- contracten aangaan of wijzigen;
- grote hoeveelheden klanten tegelijk benaderen.
Soms kan een agent ook hier voorbereidend werk doen. Hij kan bijvoorbeeld een betaaloverzicht of conceptbestelling maken. De definitieve handeling blijft dan bij een bevoegd persoon.
Geef alleen toegang die echt nodig is
De praktische vuistregel is eenvoudig: geef een AI-agent precies genoeg toegang voor één taak en niet meer.
Het Nationaal Cyber Security Centrum noemt dit het principe van minimale rechten. Een gebruiker of koppeling krijgt standaard alleen de rechten die nodig zijn voor het werk.
Voor een AI-agent kan dat betekenen:
- gebruik een apart account of een afzonderlijke koppeling;
- geef toegang tot één specifieke mailbox in plaats van alle mailboxen;
- deel één projectmap in plaats van de complete bedrijfsopslag;
- geef in WordPress wel recht om concepten te maken, maar niet om te publiceren;
- maak klantgegevens alleen leesbaar als wijzigen niet nodig is;
- voorkom toegang tot personeelsgegevens, betalingen en andere gevoelige informatie als die niets met de taak te maken hebben;
- trek ongebruikte toegang weer in.
Controleer ook welke gegevens naar de gebruikte AI-dienst gaan, hoe die worden verwerkt en welke afspraken je met de leverancier hebt. Koppel niet uit gemak een volledige omgeving wanneer een afgeschermde map, mailbox of selectie voldoende is.
Bij WordPress is een afzonderlijke rol met beperkte rechten bijvoorbeeld verstandiger dan een algemeen beheerdersaccount. Voor een agent die alleen blogconcepten maakt, zijn pluginbeheer, gebruikersbeheer en publicatierechten niet nodig.
Maak acties controleerbaar en herstelbaar
Ook met goede instructies kan iets misgaan. Richt het proces daarom zo in dat je kunt zien wat er is gebeurd en de gevolgen kunt herstellen.
Zorg minimaal voor:
- een logboek: welke informatie heeft de agent bekeken en welke actie is voorbereid of uitgevoerd?
- duidelijk eigenaarschap: wie controleert de uitkomst en wie mag goedkeuren?
- versies en back-ups: kan een bestand, website of gegevensset worden teruggezet?
- een noodrem: kun je het account, de sleutel of de koppeling direct intrekken?
- periodieke controle: zijn de gegeven rechten nog steeds nodig?
Logging is niet alleen bedoeld om achteraf een schuldige aan te wijzen. Het helpt vooral om te begrijpen waarom een fout ontstond en om de werkwijze te verbeteren. Ook de Amerikaanse beveiligingsinstantie CISA adviseert bedrijven om logging op bedrijfssystemen in te schakelen en hoog-risicoactiviteiten actief te volgen in haar advies over logging voor het mkb.
Back-ups zijn alleen nuttig als terugzetten werkelijk werkt. Test dat dus voordat een agent schrijfrechten krijgt. Een herstelplan dat alleen op papier bestaat, helpt weinig op het moment dat informatie verkeerd is aangepast.
Test eerst één afgebakend proces
Begin niet met de opdracht “automatiseer ons hele bedrijf”. Kies één proces dat vaak terugkomt, redelijk voorspelbaar is en weinig schade veroorzaakt als een voorstel niet direct goed is.
Een bruikbare eerste pilot kan er zo uitzien:
- Een nieuwe klantvraag komt binnen in één aangewezen mailbox.
- De agent verzamelt alleen de relevante informatie uit die mail en een goedgekeurde kennisbron.
- De agent maakt een samenvatting en een conceptantwoord.
- Een medewerker controleert feiten, toon en eventuele toezeggingen.
- De medewerker verzendt het antwoord zelf.
- Fouten en correcties worden bijgehouden om de instructies te verbeteren.
Hiermee test je niet alleen of de AI een nette tekst kan schrijven. Je ontdekt ook of de juiste informatie beschikbaar is, waar uitzonderingen zitten, hoeveel controle nodig blijft en of de pilot daadwerkelijk tijd bespaart.
Het AI Risk Management Framework van NIST legt eveneens nadruk op duidelijk omschreven taken, rollen, verantwoordelijkheden en menselijke controle. Voor een mkb-pilot hoef je daar geen uitgebreid beleidsproject van te maken. Een korte beschrijving van taak, toegang, goedkeuring en herstel is al een goede start.
Praktische checklist voor je begint
Loop voor iedere nieuwe AI-koppeling deze vragen langs:
- Is de taak in één of twee zinnen duidelijk uit te leggen?
- Welke systemen en gegevens zijn echt nodig?
- Kan de agent beginnen met alleen lezen?
- Kan de uitkomst eerst als concept worden aangeboden?
- Wie controleert en keurt belangrijke acties goed?
- Welke handelingen zijn expliciet niet toegestaan?
- Worden acties vastgelegd in een logboek?
- Zijn er actuele en geteste back-ups?
- Kan de toegang direct worden ingetrokken?
- Hoe bepaal je na de pilot of het proces beter is geworden?
Kun je een aantal van deze vragen nog niet beantwoorden? Geef de agent dan nog geen extra rechten. Laat hem eerst meekijken of voorstellen maken totdat het proces duidelijk genoeg is.
De beste agent hoeft niet overal bij te kunnen
Een bruikbare AI-agent is niet degene die toegang heeft tot je hele bedrijf. Het is degene die één duidelijke taak betrouwbaar ondersteunt met precies genoeg informatie en bevoegdheden.
Begin met lezen, ordenen en concepten maken. Houd belangrijke beslissingen bij mensen. Breid de toegang pas uit als de werkwijze in de praktijk goed controleerbaar blijkt. Zo levert AI tijdwinst op zonder dat je onnodig de controle uit handen geeft.
Wil je onderzoeken welk proces binnen jouw bedrijf veilig met AI kan worden ondersteund? Premium Online helpt je een praktische, afgebakende pilot op te zetten: van het kiezen van een geschikt proces en de juiste koppelingen tot duidelijke goedkeuringsmomenten en een werkbare test. Neem contact op om de mogelijkheden te bespreken.